Harmonogram I/O Kyber w Linuksie: jak działa i kiedy go używać
Kyber to harmonogram I/O w jądrze Linuksa dla szybkich SSD i NVMe. Jak działa, jak go włączyć i kiedy lepszy jest mq-deadline, BFQ albo none.
- kyber
- harmonogram io
- jądro linuksa
Przed startem · rozdział 4/5 · grunt
kyber install --profile siKyberLinux to ultralekki, bezpieczny system operacyjny open source dla SI. Ma charakter, obsługujesz go z klawiatury, jego ustawień domyślnych nie chce się zmieniać, a instaluje się jednym poleceniem. Ten sam system działa na KyberDeck Card, w robocie i na węźle chmury KyberFusion, i to on trzyma każdego agenta KyberAgent w jego własnej celi KyberCell.
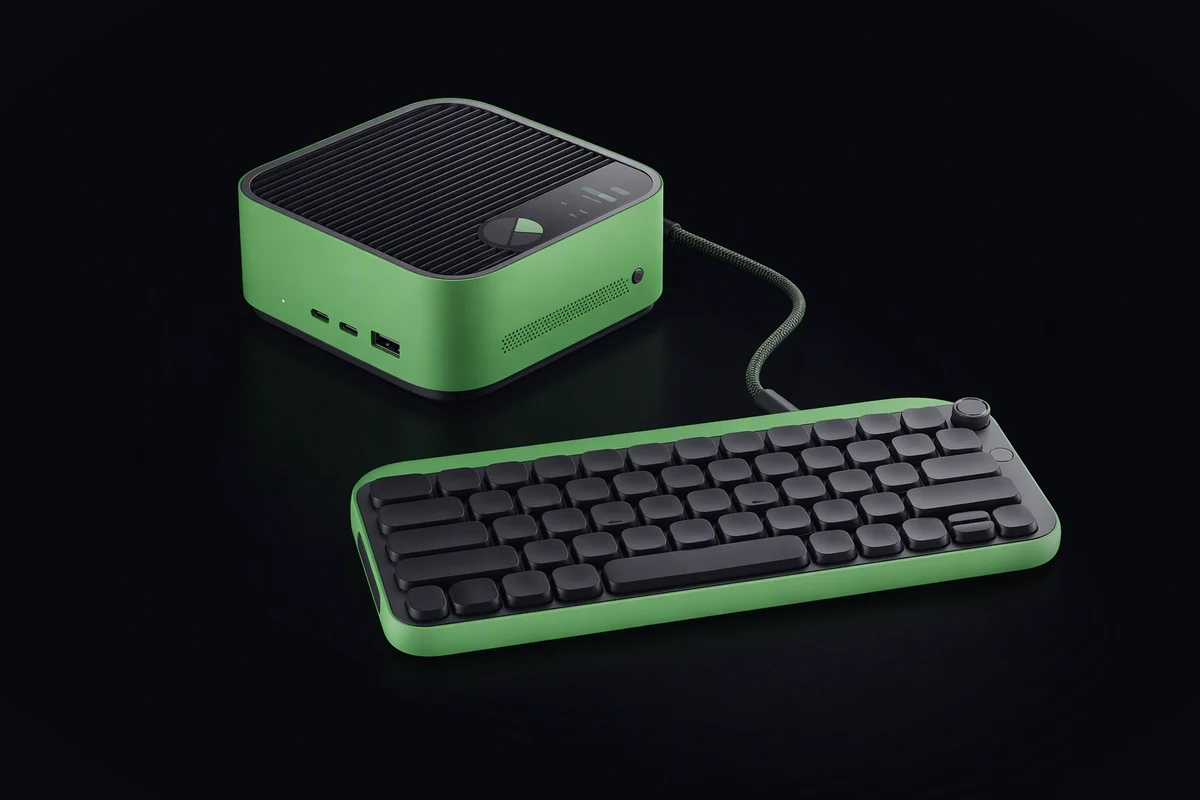
Trzy koszty, które dziedziczysz, gdy gruntem pod Twoim asystentem jest dystrybucja zrobiona po to, żeby uruchamiać wszystko.
Urządzenie, na którym działają modele, nie potrzebuje serwera druku, stosu graficznego, który niczego nie rysuje, ani trzech języków skryptowych. Każde z nich to coś do łatania, coś do audytu i coś, co może się zepsuć.
Dystrybucje ogólnego przeznaczenia dają Ci części i wolny weekend. Utwardzanie, aktualizacje, środowisko modeli i izolacja agentów zostają jako ćwiczenie, a żadne dwie instalacje nie wychodzą takie same.
Na karcie na smyczy, w robocie na baterii albo w węźle na półce waty wydane na usługi w tle to waty, których zabraknie dla modelu.
Obraz zawiera to, czego wymaga zadanie, i nic więcej. Reszta projektu z tego wynika.
Jedno polecenie i profil dają gotowy system z ustawieniami domyślnymi wybranymi przez ludzi, którzy używają ich na co dzień. Bez wieczoru spędzonego na wybieraniu bootloadera, launchera i firewalla. Polecenie na górze strony pokazuje kształt; jeszcze nie istnieje.
Katalog główny tylko do odczytu, zweryfikowany rozruch, lockdown jądra i najmniejsze potrzebne uprawnienia dla każdej usługi. Nie lista kontrolna przerabiana po instalacji, tylko stan, w którym system uruchamia się za każdym razem.
Środowisko modeli jest częścią systemu bazowego, a każdy agent dostaje własną celę KyberCell, więc pamięć, akceleratory i uprawnienia rozdziela coś, co wie, czym jest agent.
Dwa klawisze do rzeczy, które robisz cały dzień, i jedno polecenie na każdą obietnicę systemu. Tak ma się pracować z KyberLinux.
| klawisze lub polecenie | co robi |
|---|---|
| super + space | Otwiera launcher: programy, pliki, ustawienia i polecenia z jednej linijki, bez sięgania po mysz. |
| super + a | Rozmowa z KyberBotem. Mówisz albo piszesz, asystent odpowiada w panelu i pyta Cię przed wszystkim, co wrażliwe. |
| kyber update | Zapisuje kolejny obraz systemu do drugiego slotu i przełącza się przy restarcie. Wstaje albo nowy obraz, albo stary; stanu w połowie zaktualizowanego nie ma. |
| kyber rollback | Wraca do poprzedniego obrazu. To restart, a nie procedura ratunkowa, i dzieje się samo, gdy nowy obraz nie przejdzie kontroli zdrowia. |
| kyber cell ls | Pokazuje działające cele KyberCell: który agent, jakie pliki widzi, jakie reguły sieciowe go obowiązują i co właśnie robi. |
| kyber verify | Sprawdza działający obraz względem opublikowanej sumy kontrolnej i podpisu, żeby system, który uruchamiasz, był tym, który zbudowano. |
Planowane ustawienia domyślne, a nie wydanie. Skróty i polecenia pokazują projekt; dziś nie da się ich zainstalować ani uruchomić.
Nudny tam, gdzie infrastruktura powinna być nudna, z charakterem tam, gdzie go dotykasz.
Katalog główny tylko do odczytu, łańcuch rozruchu sprawdzany od firmware'u w górę i każda usługa z najmniejszymi potrzebnymi uprawnieniami. System, który startuje, jest systemem, który zbudowano, a rozjazd między nimi przestaje być możliwy.
Aktualizacje to całe obrazy stosowane naraz i wycofywane, jeśli maszyna nie wstanie. Żadnego w połowie zaktualizowanego systemu na urządzeniu, do którego nikt nie pojedzie.
Uruchamianie modeli to praca pierwszej kategorii, a nie kontener walczący z planistą zaprojektowanym pod serwery WWW i pulpity. Pamięć, akceleratory i zapas termiczny planuje się z myślą o niej.
Izolacja na poziomie jądra dla każdego agenta: pliki i procesy ustalone przy tworzeniu celi, sieć domyślnie zamknięta, każdy krok zapisany. Funkcja systemu, a nie nakładka.
Jeden launcher, spójne skróty, terminal jako pełnoprawny obywatel i wygląd, którego nie chce się zmieniać. Decyzje podjęte raz i spisane, więc pierwszego dnia pracujesz, zamiast konfigurować.
Definicja obrazu jest jawna, a build ma być powtarzalny, żeby każdy mógł sprawdzić, że to, co działa, odpowiada temu, co opublikowano.
KyberLinux to grunt, na którym stoją pozostałe warstwy. Deck go uruchamia, asystent i roje na nim pracują, a węzły chmury działają na nim tak samo. Każda warstwa ma własną witrynę.
kyber stack --from you
Twoje dane zostają Twoje na każdym etapie: na urządzeniu, gdy tylko się da, a w chmurze zaszyfrowane i niepowiązane z Tobą, gdy muszą tam trafić. Tokeny rozliczają moc obliczeniową między członkami; to nie jest oferta.
KyberLinux ma trafiać do Ciebie na kluczu, który możesz zablokować przed zapisem, i uruchamiać tylko to, co podpisano. Każdy etap sprawdza następny, od firmware'u w górę, więc maszyny zostawionej w torbie, na korytarzu albo w szafie serwerowej nie da się zmusić do startu czegoś innego bez klucza, który trzymasz Ty.
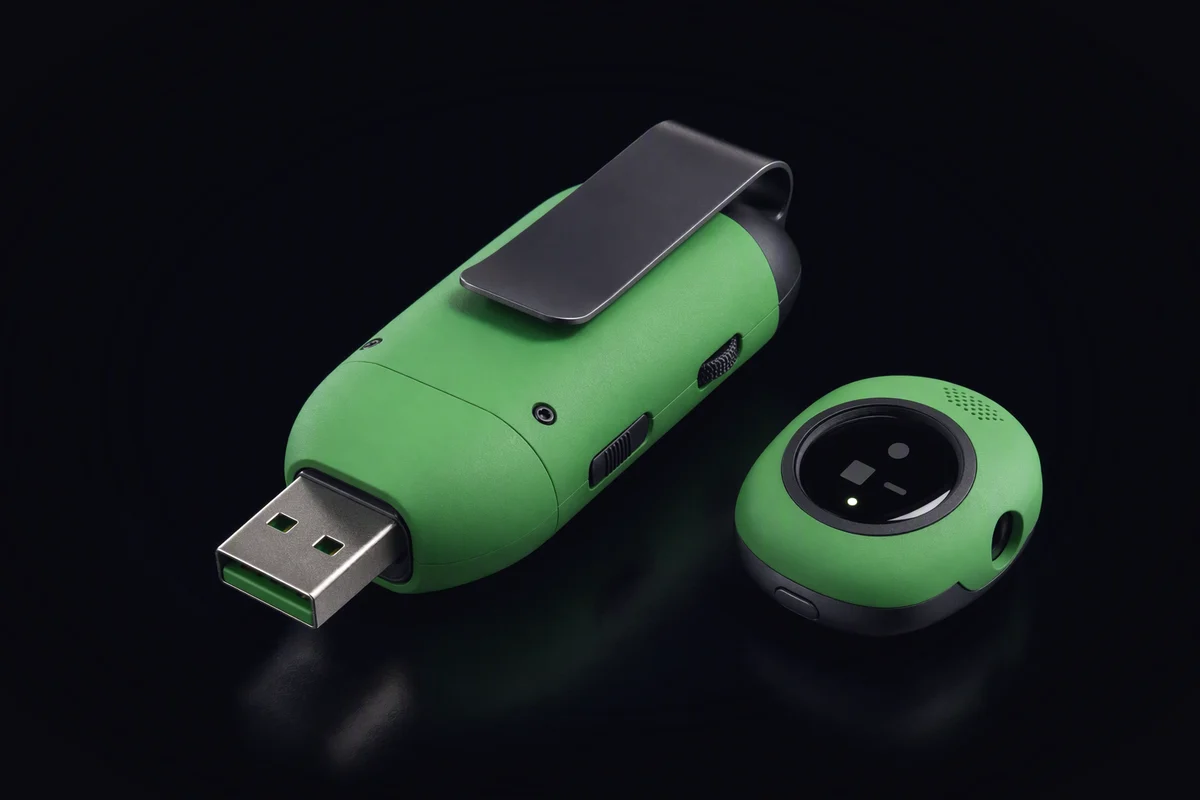
KyberLinux nie jest przywiązany do naszego sprzętu. Cele referencyjne to formy KyberDecka, sterowniki robotów i węzły chmury, a definicja obrazu jest jawna, więc płytka na Twoim biurku to kwestia sterowników, a nie pozwolenia.
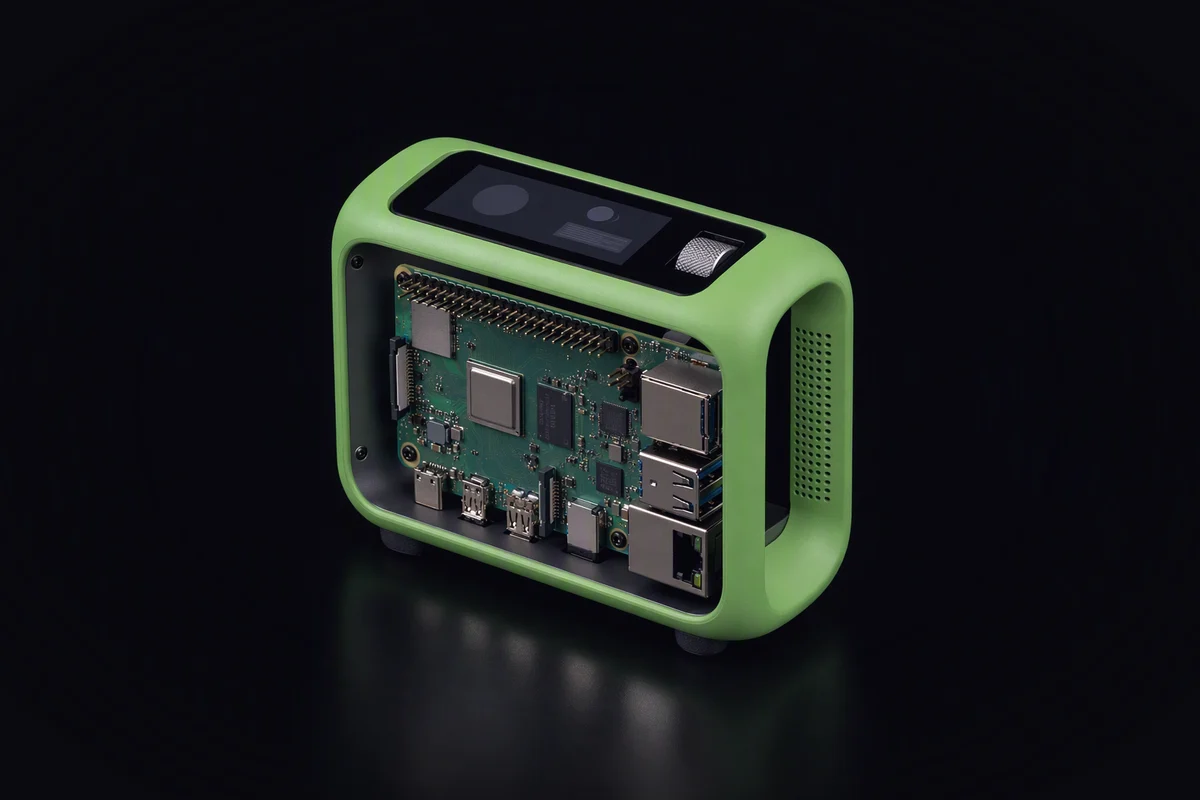
System operacyjny, którego jeszcze nie opublikowano, zdobywa zaufanie, mówiąc wprost, gdzie kończą się jego możliwości.
KyberLinux jest przed startem. System operacyjny, którego jeszcze nie opublikowano, powinien mówić to wprost.
Minimalny obraz, zweryfikowany rozruch, atomowe aktualizacje i izolacja, której potrzebują cele KyberCell, budowane raz za razem na sprzęcie, na którym działa reszta rodziny.
Jeden dla urządzeń noszonych, jeden dla robotów, jeden dla węzłów chmury: ta sama baza w uczciwych konfiguracjach, z pulpitem obsługiwanym z klawiatury tam, gdzie jest ekran.
Definicje obrazów, potok budowania, podpisy i instalacja jednym poleceniem opublikowane razem, żeby twierdzenie o minimalności i weryfikowalności dało się sprawdzić.
KyberLinux to ultralekki, bezpieczny system operacyjny open source dla SI — niezmienny, weryfikowany przy starcie, aktualizowany atomowo i obsługiwany z klawiatury — który działa tak samo na KyberDeck Card, w robocie i na węźle chmury KyberFusion, i trzyma każdego agenta w jego własnej celi KyberCell.
Super Inteligencja. Większość branży wciąż używa dla niej starszej nazwy, którą raz wyjaśnia notka na dole każdej strony. Mówimy SI ze względu na to, co nadchodzi, i na to, do kogo naszym zdaniem powinna należeć: do ludzi, którzy z niej korzystają, a nie do firm, które ją wynajmują.
Bo alternatywą jest wziąć dystrybucję zbudowaną pod wszystko, okroić ją i utwardzać ręcznie na każdej maszynie, w kółko. Gdy zadaniem jest SI, a sprzęt jest mały, zadeklarowana minimalna baza to mniej pracy i znacznie łatwiejsza weryfikacja. I dlatego, że system, z którego korzystasz codziennie, powinien mieć charakter, a nie tylko listę opcji.
KyberCell to odizolowana piaskownica, w której działa każdy agent KyberAgent: pliki i procesy ustalone przy jej tworzeniu, sieć domyślnie zamknięta z regułami dla każdego programu, sekrety wstrzykiwane tylko w autoryzowanym punkcie docelowym, każdy krok zapisany. Tak mocna izolacja musi pochodzić z jądra, dlatego zapewnia ją KyberLinux, a nie program działający na wierzchu.
Lżejszy tak, z konstrukcji: system z mniejszą liczbą komponentów ma mniej komponentów. Zużycie energii zależy od obciążenia i sprzętu, a jedna liczba bez obu tych rzeczy mówi bardzo niewiele. Zobowiązujemy się do tego, że pobór w spoczynku traktujemy jako ograniczenie projektowe i opublikujemy go dla każdego obrazu referencyjnego, gdy będzie co mierzyć.
KyberLinux to grunt. KyberDeck to sprzęt, który go uruchamia, KyberBot to asystent, który na nim działa, roje KyberAgent wykonują pracę w jego celach KyberCell, a KyberFusion — suwerenna chmura i zarazem nazwa całego ekosystemu — używa go na każdym węźle.
Tak. KYBERIOS, odnoga stosu Kyber dla MŚP, działa na KyberLinux: serwer w biurze, urządzenia w magazynie i cele, w których pracują jej agenci.
Wszystko dotąd na czymś stoi. Ciało, które trzymasz w ręce, asystent, któremu ufasz, ręce, które wykonują pracę: nic z tego nie jest Twoje, jeśli system pod spodem słucha kogoś innego. System operacyjny decyduje, co działa, czego może dotknąć i kto może to zmienić, a większość systemów pod dzisiejszą inteligencją nigdy nie powstała po to, żeby czytali je ludzie, którzy od nich zależą.
Nasza odpowiedź to system na tyle mały, że da się go przeczytać, sprawdzany przy każdym starcie i ten sam na karcie, w robocie i na serwerze. Ma charakter, więc nie musisz go składać z części, i ma ściany, więc każdy agent pracuje w swojej celi i nigdzie indziej. Open source, budowany powtarzalnie i nudny dokładnie tam, gdzie nudny znaczy bezpieczny.
Grunt to wciąż tylko grunt. Gdy praca przerasta urządzenie w Twojej ręce, ten sam system działa na węźle chmury, której właścicielami są jej użytkownicy, i o tej sieci jest ostatni rozdział.
Kyber to harmonogram I/O w jądrze Linuksa dla szybkich SSD i NVMe. Jak działa, jak go włączyć i kiedy lepszy jest mq-deadline, BFQ albo none.
Pętle agentów z ludźmi w punktach decyzji przyjdą do księgowości, zakupów i biura. Trafią na maszyny bez administratora, więc warunki fabryki musi dać sam system.
Architektura referencyjna NVIDIA dla bezpieczeństwa agentów wymienia Canonical, SUSE, Red Hat i Windows, ale nie Debiana. Co to mówi o wyborze bazy pod agentów.
Lista oczekujących ruszy wkrótce. Do tego czasu decyzje projektowe rozstrzygają się na blogu.
Nie ma jeszcze formularza i nie zbieramy danych — po prostu wróć tu za jakiś czas.