KyberLinux na sprzęcie, który już masz
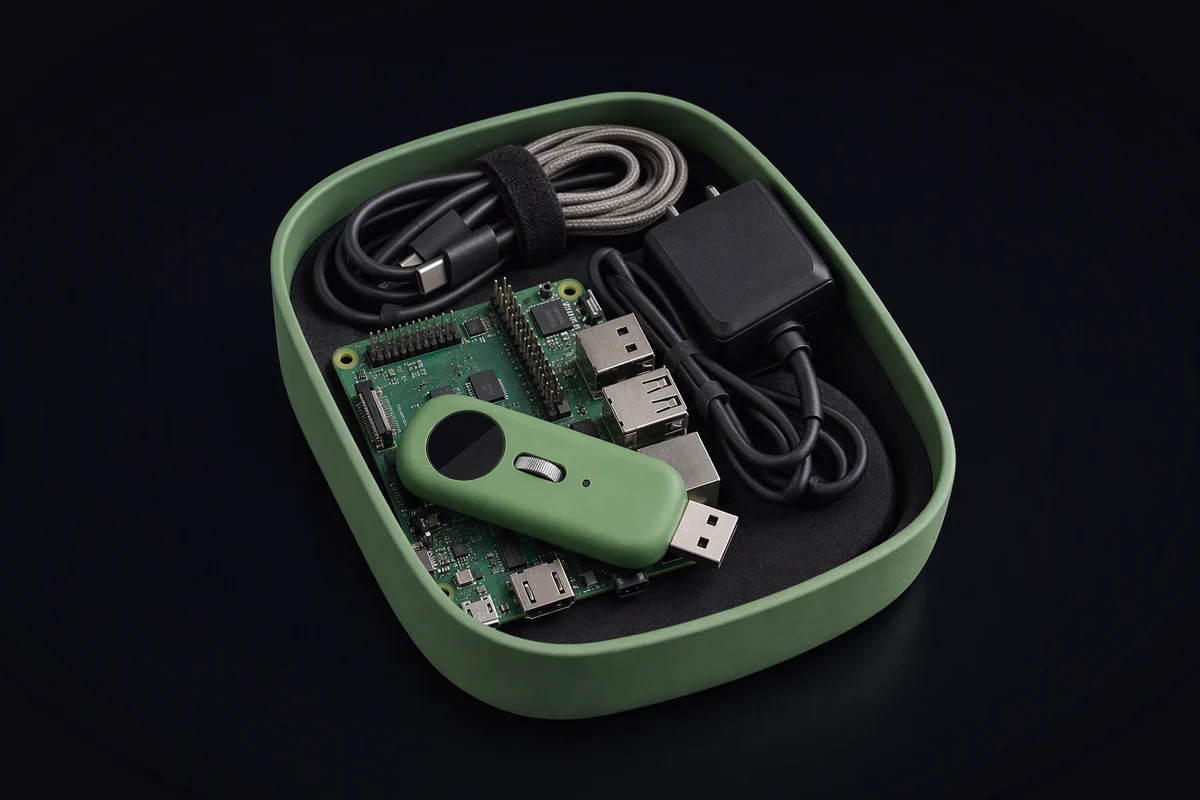
Większość osób, które chcą prywatnego asystenta, ma już sprzęt, od którego można zacząć. Komputer jednopłytkowy kupiony do projektu, który nigdy nie powstał. Minikomputer zdjęty z biurka. Laptop, któremu poddała się bateria na długo przed procesorem. Leżą w szufladzie, a asystent, z którego naprawdę korzystasz, mieszka w cudzym centrum danych, bo to ścieżka, na której jest przycisk.
Prawdziwa przyczyna
Rzadko blokuje to sprzęt. Do sporej części osobistej pracy SI, czyli trzymania pamięci, uruchamiania małych modeli i koordynowania kilku agentów, skromna płytka wystarcza. Blokuje system. Zrobienie z przypadkowej płytki czegoś bezpiecznego, aktualizowanego i gotowego na modele to projekt, a projekty wymagające uwagi co tydzień wracają do szuflady.
Dlaczego stary sprzęt wraca do szuflady
Rozruch i sterowniki. Każda płytka uruchamia się inaczej, a wgranie na nią dystrybucji ogólnej często oznacza nieoficjalny obraz z forum z jądrem, którego nikt nigdy nie zaktualizuje.
Brak planu aktualizacji. Działa w dniu, w którym go skonfigurujesz. Pół roku później ma półroczne oprogramowanie, bo aktualizacja grozi zepsuciem, a jeśli coś się zepsuje, nie ma drogi powrotu.
Bezpieczeństwo jako ćwiczenie. Domyślne hasła, zapisywalny katalog główny, każda usługa nasłuchująca w sieci. W porządku na weekendowy eksperyment, ale nie na maszynę, która trzyma pamięć Twojego asystenta.
Moc i ciepło. Pudełko bez wentylatora w szafce zwalnia przy dłuższej pracy, a system z tuzinem usług w tle wydaje swój budżet termiczny na rzeczy, o które nie prosiłeś.
Modele, które prawie się mieszczą. Pamięć to prawdziwy limit małego sprzętu. Model, który prawie się mieści, działa dużo wolniej od takiego, który się mieści, a system ogólny nie pomaga Ci ich odróżnić.
Co KyberLinux ma z tym zrobić
KyberLinux ma sprawić, że stara płytka stanie się rozsądnym miejscem do życia dla asystenta, a nie wieczornym majsterkowaniem, które z czasem niszczeje.
Profile dla klas urządzeń. Ta sama baza z profilem dla węzła domowego, profilem dla terminala z ekranem i profilem dla węzła chmury. Ty wybierasz, do czego ma służyć płytka; profil decyduje, co trafia do obrazu.
Jawna definicja obrazu. Obsługa nowej płytki to zmiana w jawnym pliku, którą każdy może przejrzeć, a nie prośba do producenta. Płytka, o której nie pomyśleliśmy, to fork, a nie ślepa uliczka.
Zweryfikowany rozruch tam, gdzie sprzęt na to pozwala. Część płytek ma sprzętowe źródło zaufania, wiele nie ma. Na tych, które mają, system sprawdza każdy uruchamiany etap. Na tych, które nie mają, mówi to wprost we własnym statusie, zamiast sugerować gwarancję, której nie może dać.
Atomowe aktualizacje. Cały obraz do drugiego slotu, przełączenie przy restarcie i automatyczny powrót do poprzedniego, jeśli płytka nie wstanie zdrowa. Dzięki temu maszynę w szafce można bezpiecznie zostawić samą sobie.
Model dopasowany do urządzenia. System powinien pokazać, ile kosztuje trzymanie modelu w pamięci, żebyś mógł wybrać taki, który się mieści, a resztę przekazać tam, gdzie jest więcej miejsca.
To, gdzie jest to „tam”, ma znaczenie. Płytka na półce może pełnić rolę węzła domowego KyberDeck: trzymać długą pamięć, łączyć Twoje urządzenia i wykonywać zadania zbyt osobiste na czyjkolwiek serwer. Jeśli później zechcesz, mogłaby też pożyczać wolną moc KyberFusion za tokeny, które są jednostką rozliczenia mocy obliczeniowej i niczym więcej. To nie jest oferta, a ta opcja zostaje wyłączona, dopóki sam jej nie włączysz. A jeśli wolisz zbudować coś do noszenia, ścieżka cyberdecka zaczyna się od tego samego systemu.
Uczciwe granice
KyberLinux jest przed startem. Dziś nie ma czego instalować i żadna płytka nie została przetestowana ani certyfikowana. Nasz plan zaczyna się od komputerów jednopłytkowych z procesorami ARM i minikomputerów x86, bo to one najczęściej leżą w szufladach, ale plan to nie lista zgodności, a żaden producent sprzętu nie jest naszym partnerem.
Stary sprzęt zostaje też stary. Firmware, który nie dostaje już poprawek bezpieczeństwa, to dziura, której żaden system operacyjny nie zamknie od góry, a płytka bez wystarczającej pamięci nie uruchomi modeli, których chcesz, niezależnie od tego, jak oszczędny jest system wokół nich.
Test, który możesz zrobić dziś
Wyjmij maszynę z szuflady i zapisz pięć rzeczy:
- Pamięć. Ile jej jest i czy da się ją rozszerzyć? To decyduje, jakie modele zmieści.
- Dysk. Czy jest miejsce na dwa pełne obrazy systemu i obszar danych? Atomowe aktualizacje potrzebują obu slotów.
- Źródło zaufania. Czy płytka obsługuje bezpieczny rozruch albo ma układ bezpieczeństwa? Sprawdź w dokumentacji producenta, a nie w wątku na forum.
- Firmware. Kiedy ostatnio dostał aktualizację i czy producent nadal je publikuje?
- Pobór w spoczynku. Jeśli masz miernik energii do gniazdka, zmierz, ile pobiera przez dziesięć minut bezczynności. Tyle będzie Cię kosztować zostawienie jej włączonej.
Jeśli pamięci i miejsca wystarczy, a firmware jest nadal utrzymywany, płytka może być węzłem. Jeśli firmware jest porzucony, nadal może być terminalem do mniej ważnych rzeczy. Jeśli żadne z tych, szuflada jednak była właściwym miejscem.
- komputery jednopłytkowe
- własny serwer
- moc
- KyberDeck